La nuova minaccia arriva dalla rete
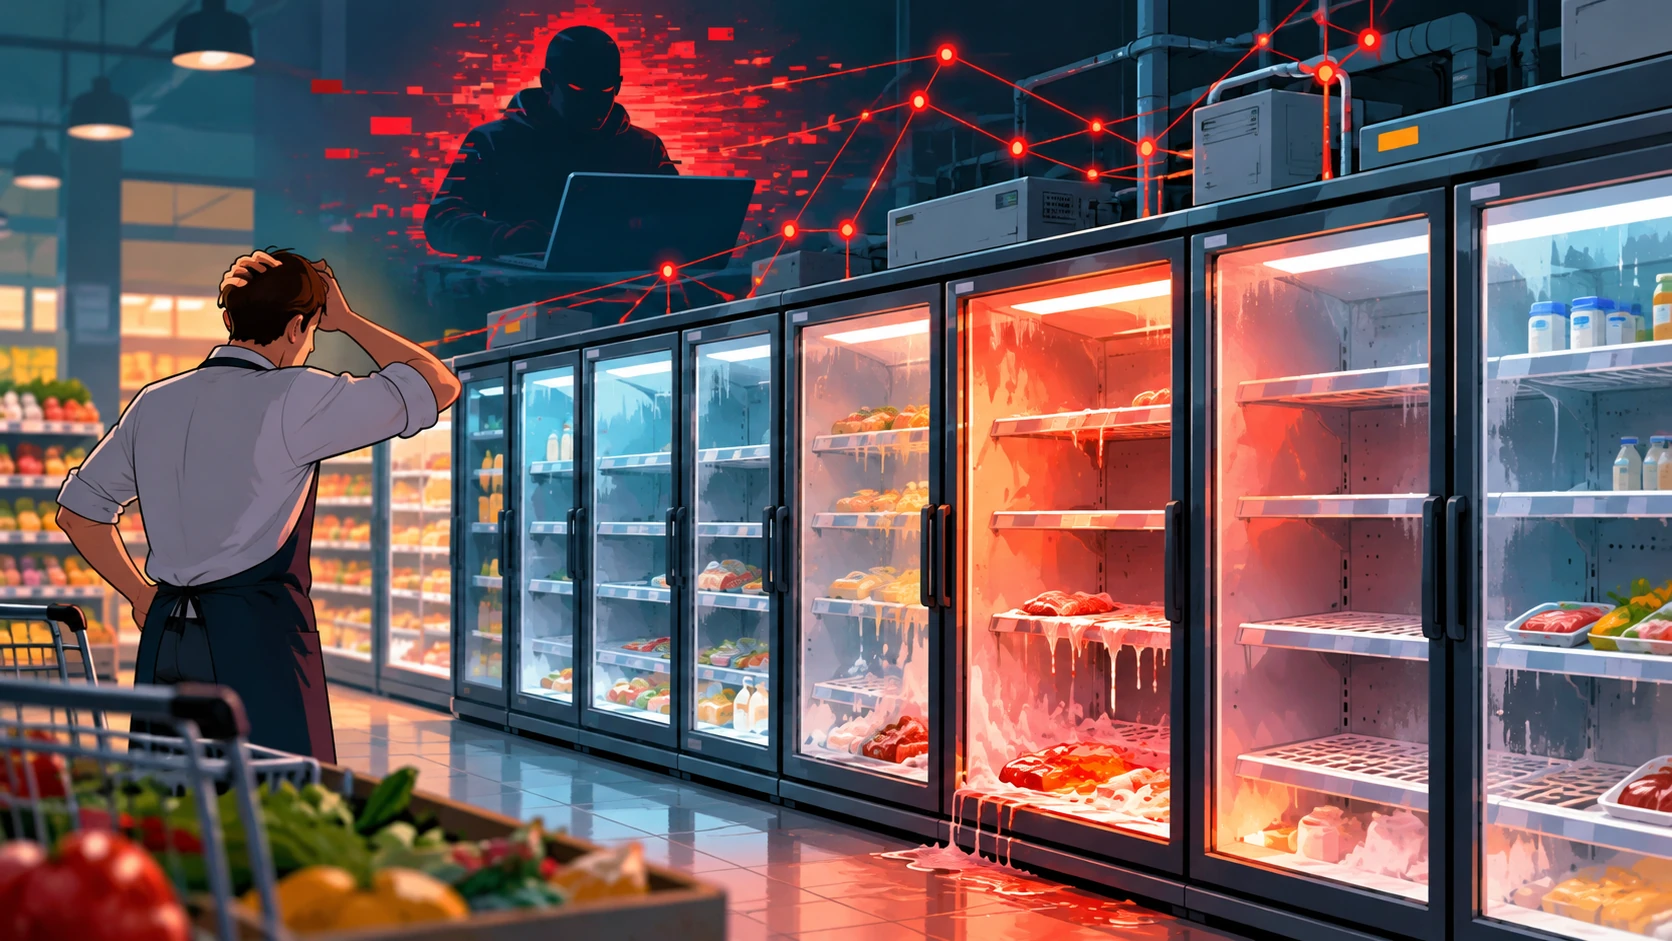
Immaginate di entrare nel vostro supermercato di fiducia e trovare i frigoriferi vuoti. Non perché sia mancata la corrente, non per uno sciopero dei trasportatori e nemmeno per un problema nelle forniture. Semplicemente perché qualcuno, magari a centinaia di chilometri di distanza, ha deciso di modificare la temperatura dei frigoriferi attraverso un computer.
Sembra la trama di un film, ma è quanto accaduto in Francia nella notte tra l’11 e il 12 ottobre 2026.
Un attacco hacker ai supermercati francesi ha compromesso i sistemi di refrigerazione di centinaia di punti vendita, provocando il deterioramento di prodotti alimentari, danni alle apparecchiature e pesanti conseguenze economiche.
La vicenda, raccontata il 13 ottobre dal Financial Times in un articolo firmato da Adrienne Klasa e Tom Wilson, rappresenta qualcosa di più di un episodio di criminalità informatica.
A mio avviso, è un avvertimento che riguarda tutti noi: la sicurezza informatica è ormai parte integrante della sicurezza alimentare.
Centinaia di supermercati colpiti: cosa è successo in Francia
L’attacco ha interessato diverse importanti catene della grande distribuzione francese, tra cui Carrefour, Intermarché, Monoprix, Netto e Coopérative U.
Secondo quanto dichiarato a RTL da Dominique Schelcher, presidente di Coopérative U, circa 80 dei 2.000 punti vendita della cooperativa sono stati coinvolti.
Le conseguenze sono state differenti da negozio a negozio.
In alcuni supermercati il personale è riuscito a intervenire rapidamente, evitando danni significativi alle merci. In altri, invece, le temperature sono aumentate fino a rendere inutilizzabili i prodotti conservati nei frigoriferi.
Particolarmente impressionante il caso di un Intermarché a Le Haye, nel nord-ovest della Francia.
Il responsabile del punto vendita, Julien Fréret, ha raccontato che alcuni sistemi avevano raggiunto temperature di circa 80 gradi, con danni alle attrezzature e distruzione delle scorte alimentari.
Una situazione che ha comportato importanti perdite economiche e costretto il supermercato a scusarsi con i clienti.
Le indagini dovranno chiarire l’intera portata dell’incidente, ma un elemento appare già evidente: un’infrastruttura digitale vulnerabile può trasformarsi rapidamente in un problema materiale, economico e sanitario.
Come hanno fatto gli hacker a controllare i frigoriferi?
Per comprendere quello che è successo bisogna conoscere un aspetto della distribuzione alimentare moderna.
I grandi supermercati utilizzano sistemi elettronici che controllano automaticamente il funzionamento degli impianti frigoriferi.
Questi dispositivi permettono di regolare le temperature, monitorare i consumi energetici, individuare anomalie e gestire a distanza numerose apparecchiature.
È una tecnologia utile, che consente di migliorare l’efficienza e ridurre gli sprechi.
Ma esiste un problema.
Quando un sistema industriale viene collegato a una rete informatica, può diventare un possibile bersaglio per i criminali digitali.
Nel caso francese, gli aggressori sono riusciti a compromettere alcuni sistemi di gestione della refrigerazione, modificandone il funzionamento.
Le autorità francesi hanno identificato tra le apparecchiature coinvolte controllori dei marchi Danfoss, Copeland e Dixell.
Non significa necessariamente che tutti questi prodotti siano insicuri. Significa che determinate configurazioni, soprattutto quando utilizzano software obsoleti o espongono interfacce di controllo su Internet, possono presentare rischi importanti.
Il 12 ottobre, l’organismo francese CERT-FR ha pubblicato un’allerta ufficiale, successivamente aggiornata il 13 ottobre, raccomandando di eliminare l’esposizione diretta su Internet dei sistemi interessati e di rafforzarne le protezioni.
Il messaggio è chiaro: non basta collegare un dispositivo alla rete per renderlo intelligente. Bisogna anche proteggerlo.
Il problema nascosto: apparecchiature vecchie e software non aggiornati
Uno degli aspetti più preoccupanti dell’attacco riguarda l’età e la manutenzione dei sistemi coinvolti.
Danfoss, produttore danese di tecnologie per la refrigerazione, ha spiegato che alcuni dispositivi interessati utilizzavano versioni obsolete del software oppure appartenevano a generazioni che non ricevevano più aggiornamenti di sicurezza.
È una situazione molto più comune di quanto si possa immaginare.
Un impianto frigorifero industriale può funzionare per molti anni. Se continua a raffreddare correttamente gli alimenti, il proprietario potrebbe non avere motivi apparenti per sostituirlo.
Ma il suo software può diventare vulnerabile molto prima che l’apparecchiatura smetta di funzionare.
È un problema che riguarda anche altri settori: ospedali, aziende agricole, fabbriche, sistemi energetici e infrastrutture pubbliche.
Un dispositivo perfettamente funzionante dal punto di vista meccanico può essere pericolosamente superato dal punto di vista informatico.
Ed è proprio questa contraddizione che dovremmo affrontare con maggiore attenzione.
La sicurezza alimentare non dipende più soltanto dai controlli sanitari
Quando parliamo di sicurezza alimentare, pensiamo normalmente alla qualità degli ingredienti, alla conservazione dei prodotti, alle condizioni igieniche e alla tracciabilità.
Sono aspetti fondamentali.
Ma oggi dobbiamo aggiungerne un altro: la protezione dei sistemi informatici che permettono alla filiera alimentare di funzionare.
La cosiddetta catena del freddo garantisce che determinati alimenti vengano conservati a temperature adeguate durante il trasporto, lo stoccaggio e la vendita.
Se questa catena viene interrotta, anche per poche ore, alcuni prodotti possono diventare inadatti al consumo.
Pensiamo alla carne fresca, al pesce, ai latticini o ai surgelati.
Un attacco informatico capace di alterare le temperature può quindi provocare conseguenze che vanno ben oltre il semplice malfunzionamento di un computer.
Può causare sprechi alimentari, danni economici, interruzioni delle vendite e potenziali rischi per i consumatori.
Per questo ritengo che la cybersicurezza della filiera alimentare debba essere considerata una responsabilità condivisa tra produttori di tecnologie, distributori, fornitori di servizi informatici e istituzioni.
Chi ha organizzato l’attacco? Il mistero resta aperto
Un elemento particolarmente insolito riguarda le motivazioni degli aggressori.
Al momento delle prime ricostruzioni, nessun gruppo aveva rivendicato pubblicamente la responsabilità dell’operazione e non risultavano richieste di riscatto.
Ciaran Martin, ex responsabile del National Cyber Security Centre britannico, ha descritto l’episodio come uno degli eventi informatici più insoliti osservati nella propria esperienza professionale.
La sua osservazione evidenzia una differenza importante rispetto ai tradizionali attacchi ransomware.
Normalmente, i criminali informatici bloccano sistemi o dati per ottenere denaro in cambio del ripristino.
In questo caso, invece, il danno materiale era già stato provocato.
Questo non dimostra automaticamente che l’operazione avesse finalità politiche o fosse riconducibile a un governo straniero.
Sarebbe scorretto attribuire responsabilità senza prove.
Tuttavia, l’episodio dimostra quanto sia difficile distinguere, nelle prime fasi di un’indagine, tra criminalità informatica, vandalismo digitale e possibili operazioni di sabotaggio.
La procura di Parigi e l’agenzia francese per la sicurezza informatica ANSSI hanno avviato accertamenti per chiarire modalità e responsabilità dell’attacco.
E in Italia? I nostri supermercati sono davvero protetti?
È la domanda che mi sono posto leggendo questa notizia.
Se un attacco del genere è riuscito a colpire centinaia di supermercati francesi, cosa impedisce che possa verificarsi anche in Italia?
Non abbiamo elementi per affermare che i supermercati italiani siano esposti alle stesse vulnerabilità o che un attacco analogo sia imminente.
Ma sarebbe altrettanto sbagliato considerare quanto accaduto in Francia un problema esclusivamente francese.
La digitalizzazione della grande distribuzione è un fenomeno internazionale.
I sistemi di refrigerazione, i magazzini automatizzati, i software logistici e i dispositivi di monitoraggio sono spesso prodotti da aziende che operano in numerosi Paesi.
Di conseguenza, vulnerabilità presenti in tecnologie diffuse possono avere implicazioni che superano i confini nazionali.
Credo che le imprese italiane dovrebbero considerare questo episodio un’occasione per verificare la sicurezza dei propri impianti.
Non soltanto attraverso controlli informatici tradizionali, ma anche valutando la possibilità di mantenere operativi i servizi essenziali quando i sistemi digitali vengono compromessi.
Perché la vera resilienza non consiste esclusivamente nell’impedire un attacco.
Consiste anche nel continuare a garantire i servizi fondamentali quando qualcosa va storto.
Come proteggere i supermercati dagli attacchi informatici
La prevenzione richiede investimenti, competenze e soprattutto consapevolezza.
Le aziende dovrebbero conoscere quali dispositivi sono collegati alle proprie reti, verificare che ricevano aggiornamenti di sicurezza e limitare gli accessi remoti ai sistemi industriali.
È inoltre importante separare, dove possibile, le reti utilizzate per le attività amministrative da quelle che controllano gli impianti fisici.
Un altro elemento fondamentale riguarda il personale.
Chi lavora nei supermercati dovrebbe sapere come riconoscere anomalie nelle temperature e come intervenire quando i sistemi automatici non funzionano correttamente.
Le indicazioni pubblicate dal CERT-FR sottolineano proprio l’importanza di proteggere gli accessi remoti, aggiornare i dispositivi e ripristinare in sicurezza quelli compromessi.
Non esiste una soluzione capace di eliminare completamente il rischio.
Ma esistono procedure che possono ridurre significativamente la probabilità di un incidente e limitarne le conseguenze.
Il vero pericolo è dimenticare che dietro ogni tecnologia ci sono persone
Questa vicenda mi colpisce soprattutto per un motivo.
Quando leggiamo di attacchi informatici, siamo abituati a pensare a password rubate, conti bancari violati o dati personali finiti nelle mani sbagliate.
Ma il mondo digitale non è più separato da quello fisico.
Un software controlla la temperatura di un frigorifero. Un altro regola la distribuzione dell’energia. Un altro ancora gestisce apparecchiature mediche.
E quando questi sistemi vengono compromessi, le conseguenze possono arrivare direttamente nella nostra vita quotidiana.
Dietro i frigoriferi svuotati dei supermercati francesi ci sono lavoratori che hanno dovuto affrontare un’emergenza, imprenditori che hanno subito perdite e consumatori che hanno trovato scaffali vuoti.
Ci sono anche alimenti prodotti, trasportati e conservati con un dispendio di risorse che, in alcuni casi, sono diventati rifiuti nel giro di poche ore.
È questo l’aspetto che considero più importante.
La sicurezza informatica non dovrebbe essere vista soltanto come una questione tecnica, ma come una forma di tutela delle persone e dei servizi essenziali.
L’attacco ai supermercati francesi ci ricorda che il progresso tecnologico offre opportunità straordinarie, ma richiede responsabilità altrettanto grandi.
Perché oggi, per mettere in difficoltà un supermercato, non serve necessariamente entrare dalla porta principale.
A volte basta trovare una porta digitale lasciata aperta.
E le conseguenze possono arrivare fino alla nostra tavola.
Domande frequenti sull’attacco hacker ai supermercati francesi
Nella notte tra l’11 e il 12 ottobre 2026, un attacco informatico ha compromesso i sistemi di refrigerazione di centinaia di supermercati francesi. Gli aggressori sono riusciti a modificare il funzionamento di alcune apparecchiature, provocando aumenti anomali delle temperature. Diversi punti vendita hanno dovuto eliminare prodotti alimentari deteriorati, mentre altri sono riusciti a limitare i danni grazie all’intervento tempestivo del personale. Le autorità francesi hanno avviato indagini per identificare i responsabili e ricostruire le modalità dell’operazione.
Molti impianti frigoriferi industriali utilizzano sistemi elettronici che permettono di controllare e modificare le temperature anche a distanza. Quando questi dispositivi sono collegati a reti informatiche e non vengono adeguatamente protetti, possono diventare vulnerabili agli accessi non autorizzati. Un aggressore che riesce a compromettere il sistema di controllo può alterarne le impostazioni. Il rischio aumenta quando vengono utilizzati software obsoleti, credenziali poco sicure o interfacce di amministrazione direttamente accessibili attraverso Internet.
Sì. Quando un alimento che richiede refrigerazione viene conservato a temperature superiori ai limiti di sicurezza, possono verificarsi condizioni favorevoli alla proliferazione di microrganismi. Il rischio dipende dal tipo di prodotto, dalla temperatura raggiunta e dalla durata dell’esposizione. Non tutti gli alimenti diventano automaticamente pericolosi nello stesso momento, ma un’interruzione significativa della catena del freddo può renderne necessaria l’eliminazione. Per questo i supermercati devono monitorare attentamente le temperature e applicare procedure specifiche in caso di anomalie.
In linea teorica sì, perché anche la distribuzione alimentare italiana utilizza apparecchiature industriali connesse e sistemi di gestione automatizzati. Tuttavia, questo non significa che tutti i supermercati italiani presentino le medesime vulnerabilità riscontrate in Francia. Il livello di rischio dipende dalla tecnologia utilizzata, dagli aggiornamenti installati, dalla configurazione delle reti e dalle misure di protezione adottate. L’episodio francese rappresenta comunque un motivo concreto per verificare la sicurezza degli impianti e migliorare le procedure di emergenza.
La protezione parte da un inventario aggiornato delle apparecchiature collegate alla rete e dalla verifica periodica del software installato. È importante applicare gli aggiornamenti di sicurezza disponibili, sostituire i dispositivi non più supportati e limitare gli accessi remoti attraverso connessioni protette. Le aziende dovrebbero inoltre predisporre sistemi di monitoraggio indipendenti, procedure di emergenza e programmi di formazione per il personale. Una strategia efficace deve prevedere non soltanto la prevenzione degli attacchi, ma anche la capacità di intervenire rapidamente per salvaguardare gli alimenti.
Fonti e approfondimenti
Fonte giornalistica principale: Financial Times, 13 ottobre 2026, articolo di Adrienne Klasa e Tom Wilson, Cyber attack on French supermarket fridges raises alarm over food security.
Ulteriori riscontri: Reuters, 12-13 ottobre 2026, sulle indagini e sulle catene commerciali coinvolte.
Fonte istituzionale: CERT-FR, allerta CERTFR-2026-ALE-012, pubblicata il 12 ottobre 2026 e aggiornata il 13 ottobre, relativa alla compromissione dei sistemi di controllo remoto degli impianti frigoriferi.
Documentazione tecnica: Danfoss, informazioni e aggiornamenti di sicurezza per i sistemi di gestione della refrigerazione AK-SM.